Mag je met Uncle Sam in de cloud?
Mag je als Nederlandse organisatie Amerikaanse clouddiensten gebruiken? Zo controleer je in het DPF-register of een leverancier…
Lees verder →
De AVG in de gezondheidszorg: strengere eisen, uniform kader en een duidelijke meerwaarde
Gezondheidsgegevens zijn bijzondere persoonsgegevens. Wat betekent artikel 9 AVG voor de zorg, en wat voegt de AVG toe aan de WGBO, Wkkgz…
Lees verder →
Hoe moet je identificeren? Door de bomen het bos niet meer zien
Wanneer moet of mag je klanten, medewerkers en relaties identificeren, en hoe? Over verplichte en niet-verplichte identificatie en…
Lees verder →
Betalen of Toestemmingsmodel: Waarom betalen met persoonlijke gegevens onder vuur ligt | GDPR compliance
Betalen of Toestemming geven: Het juridische strijdtoneel rond betalen met persoonlijke gegevens Het digitale landschap heeft een nieuw…
Lees verder →
Hoe staat het ervoor met de AVG wereldwijd?
De Algemene Verordening Gegevensbescherming (AVG) trad op 25 mei 2018 in werking binnen de Europese Unie. Meer dan zeven jaar later is het…
Lees verder →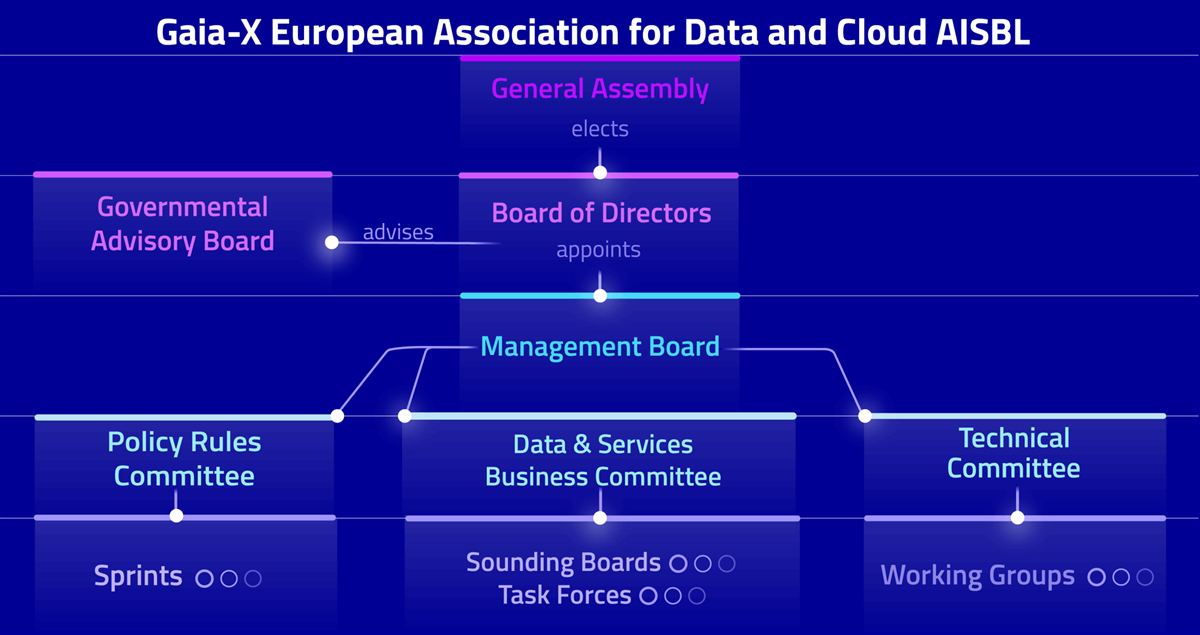
GAIA-X: De Logische Keuze voor Maximale AVG-Zekerheid tegen Lagere Kosten
Inleiding: Wat is GAIA-X? GAIA-X is een Europees samenwerkingsinitiatief dat bedrijven en instellingen helpt om gegevens veilig, efficiënt…
Lees verder →
Wat is een verordening? Toegestane en verboden procedures en praktische uitvoering
1. Wat is een verordening en hoe werkt de AVG? 1.1 Het juridische karakter van een verordening Een verordening is een bindende wettelijke…
Lees verder →
EU–VS Data Privacy Framework: waarom je nú moet nadenken over Europese alternatieven
1. Gegevensbescherming is geen optie In de Europese Unie is privacy een grondrecht. De AVG stelt strenge eisen aan het verwerken én…
Lees verder →
Marketing en persoonsgegevens onder de AVG: wat mag nog wél?
Organisaties gebruiken meer persoonsgegevens dan ooit om hun marketing te verbeteren. Van CRM-systemen en nieuwsbriefplatforms tot…
Lees verder →
Mag je persoonsgegevens opslaan in een Amerikaanse cloud?
Cloudopslag is niet meer weg te denken uit ons digitale landschap. Veel organisaties slaan gegevens op via tools van Amerikaanse aanbieders…
Lees verder →
Waarom het wissen van fiscale gegevens na 7 jaar toch risico’s met zich meebrengt
Veel organisaties gaan ervan uit dat zij fiscale gegevens, inclusief persoonsgegevens, na zeven jaar veilig mogen verwijderen. Juridisch…
Lees verder →
Klantgegevens beheren? Zo houd je controle over bewaartermijnen, dataminimalisatie en gegevenskwaliteit
Als organisatie verzamel je persoonsgegevens voor allerlei doeleinden: klantenservice, facturatie, marketing, support. Maar hoe zorg je…
Lees verder →
Wil je klanten blijven benaderen? Zo verzamel je persoonsgegevens verantwoord én langdurig
Als organisatie wil je graag in contact blijven met je klanten. Voor e-mails, aanbiedingen, loyaliteitsprogramma’s of service na verkoop…
Lees verder →
Persoonsgegevens verwijderen onder de AVG: wacht niet op een verzoek
Veel organisaties denken dat ze pas gegevens hoeven te verwijderen als iemand daar expliciet om vraagt. Maar onder de AVG is…
Lees verder →
Cybersecurity-checklists: praktisch hulpmiddel of schijnveiligheid?
Checklists zijn een populair middel om cybersecurityrisico’s te beheersen. Maar hoe effectief zijn ze echt? Te vaak wekken ze een gevoel…
Lees verder →
Wat is NIS2 en waarom deze Europese richtlijn belangrijk is voor jouw cybersecurity
Cyberaanvallen en digitale incidenten komen steeds vaker voor en hebben steeds ernstigere gevolgen. Om organisaties hierop voor te…
Lees verder →
Waarom de 10 NIS2-beveiligingsmaatregelen cruciaal zijn voor cybersecurity en privacy
Cyberaanvallen halen vaker dan ooit de krantenkoppen, met serieuze gevolgen voor zowel bedrijfsvoering als de bescherming van…
Lees verder →
Waarom NIS2 relevant is voor mkb-bedrijven, zelfs als je niet direct onder de richtlijn valt
Wat is NIS2 en hoe verschilt het van de AVG? De NIS2-richtlijn (Netwerk- en Informatiebeveiliging) is de opvolger van de oorspronkelijke…
Lees verder →
De 6 grootste AVG-risico’s voor jouw organisatie en waarom structurele compliance essentieel is
Bijna zeven jaar na de invoering van de Algemene Verordening Gegevensbescherming (AVG), erkennen steeds meer organisaties het belang van…
Lees verder →
AVG in de praktijk: Waarom gemeenten meer nodig hebben dan beleid op papier
Grip krijgen op AVG-compliance: Waarom gemeenten een praktische oplossing nodig hebben De casus: Structurele uitdagingen bij lokale…
Lees verder →
De persoonlijke gegevens van Schrödinger: Bestaat het of niet?
De gegevens van de kat van Schrödinger In het dagelijks verkeer lijkt het antwoord op de vraag “is dit een persoonsgegeven?” vaak…
Lees verder →
ISO-gecertificeerd? Waarom dat nog geen AVG-compliance betekent
Veel organisaties beschikken over een ISO-certificaat zoals ISO 27001 of ISO 9001. Hoewel dit waardevol is voor het aantonen van kwaliteit…
Lees verder →Van lezen naar regelen.
RealCob controleert elke AVG- en NIS2-verplichting en maakt het aantoonbaar. Probeer 30 dagen gratis of plan een demo van 20 minuten.